Eine Schwachstelle wird gemeldet.
Welche Ihrer Maschinen sind betroffen?
Transaction-Network verbindet Ihre installierte Basis mit Maschinen, Stücklisten, Komponenten und Softwareständen. Damit wissen Sie, welche Maschinen betroffen sind, welche Kunden informiert werden müssen und welche Informationen für Ihre CRA-Dokumentation relevant sind.
Der CRA verlangt Nachweise. Das Problem liegt in Ihrer installierten Basis.
Nicht die Regulierung ist die eigentliche Hürde. Es ist die Frage, welche Ihrer ausgelieferten Maschinen bei einer Schwachstelle konkret betroffen sind – und diese Verbindung fehlt in den meisten Häusern.
Viele Maschinen im Feld
Viele verbaute Komponenten
Unterschiedliche Softwarestände
Unterschiedliche Kunden
Unterschiedliche Baujahre
Informationen verteilt oder fehlend
Solange Schwachstelle, Komponente, Softwarestand, Maschine und Kunde nicht miteinander verbunden sind, bleibt jede CRA-Frage eine Suche.
Drei Momente, in denen es konkret wird.
Eine CVE wird veröffentlicht.
Welche Ihrer Maschinen sind betroffen?
Transaction-Network verbindet Schwachstelleninformationen mit Ihrer installierten Basis und den verbauten Komponenten.
Ein Kunde verlangt Informationen zur SBOM.
Welche Komponenten und Softwarestände sind verbaut?
Die relevanten Informationen sind direkt der jeweiligen Maschine zugeordnet – abrufbar nach Seriennummer.
Ein Audit oder Nachweis steht an.
Woher bekommen Sie die notwendigen Informationen?
Maschine, Komponenten, Softwarestände, Änderungen und Maßnahmen sind nachvollziehbar dokumentiert.
Transaction-Network verbindet Cybersecurity mit der realen Maschine.
Eine Maschine ist bei uns kein abstrakter Datensatz. Sie ist mit allem verbunden, was Sie im CRA-Fall brauchen:
Maschine + Seriennummer
Stückliste
Komponenten
Softwarestände
Kunde
Standort
Änderungen
Schwachstellen + Maßnahmen
Von der Schwachstelle zur betroffenen Maschine.
Sie beginnen bei einer realen Maschine – und folgen der Spur bis zum betroffenen Kunden.
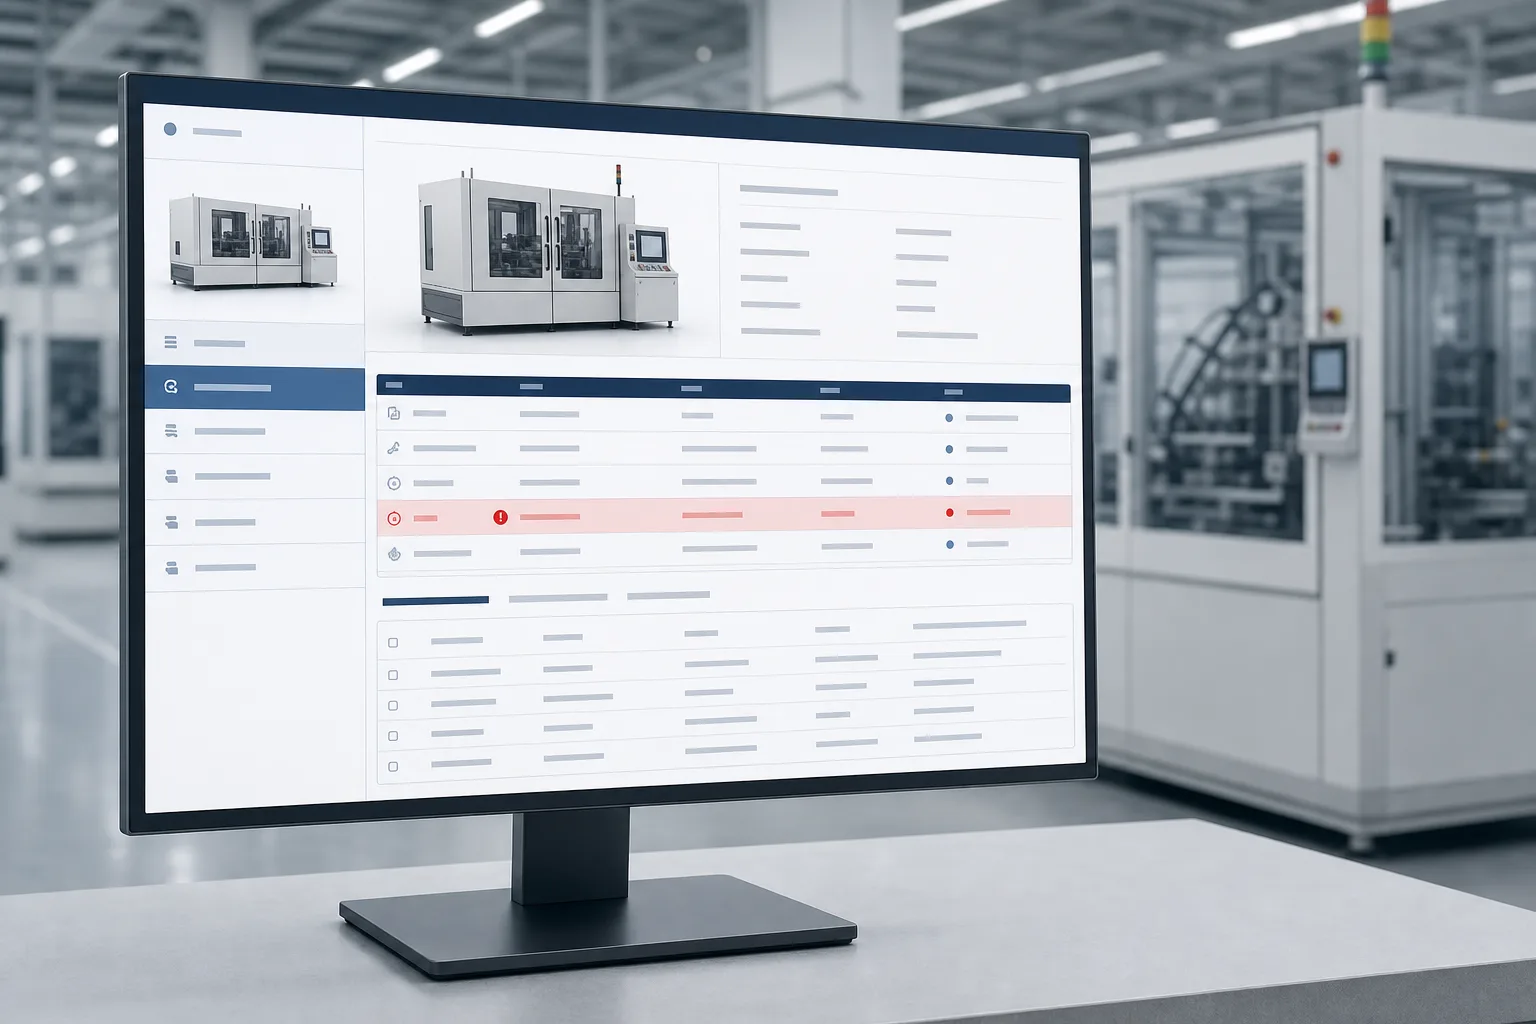
Maschine auswählen und Komponenten sehen
Softwarestände und Änderungen einsehen
Betroffene Komponente erkennen
Betroffene Maschinen identifizieren
Kunden und Standorte ableiten
Maßnahmen dokumentieren
Ein Beispiel aus der Praxis.
Eine neue Schwachstelle betrifft einen verbauten Controller.
Transaction-Network identifiziert die betroffenen Maschinen anhand der hinterlegten Komponenten und Softwarestände.
Der Hersteller weiß, welche Kunden betroffen sind und welche Maßnahmen erforderlich sind.
Andere Systeme verwalten Cybersecurity.
Transaction-Network verbindet Cybersecurity mit der Maschine.
Klassische Security-Tools kennen Code und Patches – aber keine Maschinenstrukturen. Die entscheidende Frage bei einer Schwachstelle lautet: „Welche konkrete Maschine ist betroffen?“ Genau darauf liefern wir die Antwort.
Echte Software für Maschinenbauer. Keine CRA-Beratung.
ISO 27001-zertifiziert
Nachweisbar sicherer Betrieb der Plattform.
CECIMO Award 2025
Ausgezeichnet für den Ansatz im Maschinenbau.
80.000+ Maschinen
im Transaction-Network abgebildet.
Wie CRA-ready ist Ihre installierte Basis?
In wenigen Minuten herausfinden, wie gut Ihre installierte Basis auf den CRA vorbereitet ist. Kein Login, kein Kontaktformular vorab – Sie entscheiden erst nach dem Ergebnis, ob Sie weitersprechen wollen.
Installierte Basis
Haben Sie eine vollständige Liste aller ausgelieferten Maschinen mit Seriennummern?
SBOM
Können Sie für jede Maschine die verbauten Komponenten und Softwarestände nennen?
Softwarestände
Wissen Sie, welche Softwareversion aktuell auf jeder Maschine im Feld läuft?
Schwachstelle
Können Sie bei einer neuen Schwachstelle in Minuten sagen, welche Maschinen betroffen sind?
Betroffene Kunden
Wissen Sie sofort, welche Kunden bei einer Schwachstelle informiert werden müssen?
Nachweis
Sind Änderungen und Maßnahmen pro Maschine nachvollziehbar dokumentiert?
0 von 6 Fragen beantwortet · noch 6 offen
Sehen Sie in 30 Minuten, wie Transaction-Network CRA mit Ihrer installierten Basis verbindet.
Keine Folien. Sie sehen das System live und wir schauen gemeinsam, welche Lücken sich für Ihre Maschinenstruktur schließen lassen – und ob es passt.
Kein Pitch – das Produkt spricht für sich.
Ehrliche Einschätzung, ob es zu Ihrer Situation passt.
Konkreter nächster Schritt, falls Sie wollen.
"Wir zeigen Ihnen das Modul so, wie es für Maschinenbauer gebaut ist. Nicht wie ein Security-Tool aus der Software-Welt."
Demo vereinbaren
Wir melden uns innerhalb von 24 Stunden mit einem Terminvorschlag.
Noch nicht so weit?
Fragen, die Maschinenbauer stellen.
Eine Schwachstelle wird gemeldet. Wir zeigen Ihnen, welche Maschinen betroffen sind.
Drei Wege, um mit uns in Kontakt zu treten – direkt, ohne Umweg.
Demo vereinbaren
30 Minuten Live-Termin. Sie sehen die Lösung mit Ihren Anforderungen.
Schreiben
Lieber per E-Mail? Wir antworten innerhalb von einem Werktag.
contact@transaction-network.com+49 7731 16923-0